Как взломать соседский wifi, все возможные методы в одной статье
Содержание:
Как защитить wifi от взлома
Вам необходимо знать, как обезопасить свою сеть от взлома. Всего несколько шагов и никто не сможет воспользоваться вашим интернетом. Довольно часто люди пренебрегают этими правилами, несмотря на то, что выполнить их очень просто и не нужно при этом иметь специальное образование. Итак, вот что вам необходимо сделать:
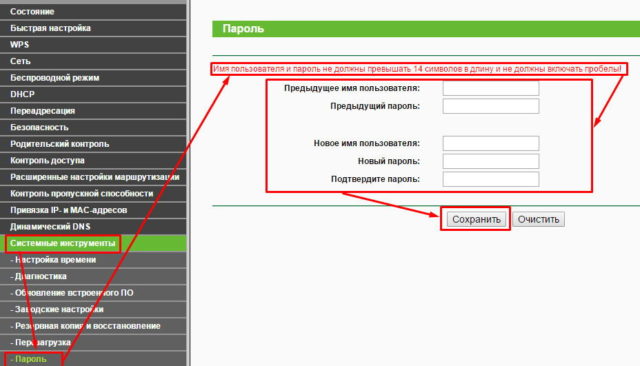
- Купили роутер? Поменяйте сразу пароль. Ведь на нем стоит обычный пароль, который очень легко подобрать и поменять на совершенно другой.
- Установите и настройте шифрования уровня WPA2, а также придумайте пароль, который будет более десяти знаков. Многие придумывают очень простые пароли, которые так или иначе связаны с их жизнью. Это может быть день рождение, имя животного и т.д. Люди просто боятся их забыть. Придумайте сложный пароль. Это может быть случайный набор цифр и букв, запишите его.
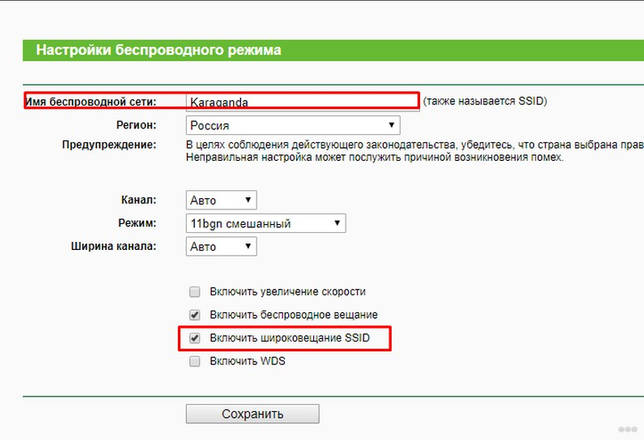
- Отключите функцию WPS. Она запоминает устройства, которые ранее уже подключались.
В данной статье на сайте elgreloo.net вы узнали о том, как можно быстро и легко взломать пароль от wifi, какие программы могут вам в этом помочь, а также как обезопасить свою сеть. Конечно, взламывать чью-то сеть неэтично, но иногда бывают моменты, когда необходим интернет и другого выхода нет.
Взламываем пароль с вашего смартфона
WPS Connect – главная цель этой программы определить, насколько роутер, который использует установленный Pin код по умолчанию, уязвим от взлома вай фая. Для использования этой утилиты необходимо чтобы устройство было рутованным.
https://youtube.com/watch?v=8JlhJAuDU8E
WIBR+ — отлично подходит для телефонов на Андроиде. Программа умеет одновременно выполнять несколько действий по подбору пароля к двум сетям сразу.
- Скачиваем и устанавливаем.
- Нажимаем на пункт «Add Network» и добавляем сеть, с самым хорошим сигналом.
- Расставляем галочки в настройках, которые нужны.
- Жмем на Add to Queue. Готово, утилита начнет свою работу.
https://youtube.com/watch?v=HZMsY6MTpAk
Есть небольшой минус у этого приложения, после генерации каждого ключа ему необходимо заново подключаться к сети.
WiHack mobile – это приложение подходит как для Виндовса, так и для Андроида. Чтобы взломать пароль вай фай она использует два варианта которые пользователь может выбирать: брутфорс (простой перебор) или значительно эффективнее вариант анализа пакетов. Устанавливать лучше полную версию.
Утилита взломщик для iPhone
Для iPhone есть утилита под названием Aircrack, работает она методом перехвата. Сложностей в работе с ней не будет, простая и автоматизированная.
- Скачиваем, устанавливаем и запускаем.
- Сканируем, выбираем из списка сеть которую будете взламывать.
- Ожидаем немного, готово.
Фишинг через Wi-Fi
Если взломать WiFi программами не удаётся, используют человеческий фактор, обманом заставляя пользователя выдать пароль к точке доступа.
Фишинг атаки чаще проводят через электронную почту, но мало кто станет писать свой пароль для вайфая в письме. Чтобы сбить соседа с толку, проще заставить подключиться его к другой точке доступа. Это делается с помощью утилиты WiFiPhisher, написанной на питоне.Процесс взлома происходит по следующему алгоритму:
- Утилита подготавливает компьютер злоумышленника: настраивает сервера HTTP и HTTPS, выполняет поиск беспроводных интерфейсов wlan0 и wlan1. Начинает отслеживать один из найденных интерфейсов и получает дополнительные IP посредством DHCP-служб.
Подготовка компьютера злоумышленника.
В консоли выводится список доступных для атаки точек доступа.
Список найденных точек доступа.
Утилита клонирует название выбранной точки и пытается вывести из строя действующую оригинальную сеть.
У жертвы падает интернет и она подключается к клонированной точке доступа.
Клюёт!
Во время подключения злоумышленнику в консоль приходит информация о новом подключении.
Жертва пытается открыть любой сайт, но вместо этого показывается фишинговая страница. Например, вместо google.ru отобразится ошибка подключения с просьбой повторно ввести пароль. Страница может быть очень похожа на стандартную страницу провайдера или интерфейс роутера.
Подмена страницы. В консоли злоумышленника отображается факт открытия страницы.
Если жертва ничего не заподозрит и введёт пароль, интернет заработает, а злоумышленник получит пароль в своей консоли.
Перенаправление на другую страницу после ввода пароля. Пароль к WiFi соседа.
Способ защиты: тщательно проверяйте страницы перед вводом пароля, даже если вы посещаете авторитетный сайт.
Брутфорс
Брутфорс – это банальный подбор всех возможных комбинаций символов, из которых может состоять пароль. Это, пожалуй, самый простой способ, который только можно придумать, поскольку тут не нужны особенные знания или сложное программное обеспечение. Но, с другой стороны, сложность способа заключается в том, что это достаточно муторно и процесс может занять очень много времени, если хозяин установил достаточно сложный пароль.
 Подбираем пароль из всех возможных комбинаций символов, которые он может содержать
-
Для начала попробуйте самые распространенные пароли. Банальные 12345678 и qwertyui устанавливаются достаточном большим количеством пользователей и вполне вероятно, что у вашего соседа установлен один из таких. Также можете подумать, какой пароль установили бы сами. А если вы хорошо знакомы с хозяином роутера, можно попробовать дату его рождения или какую-либо другую значимую для него комбинацию символов.
- Если не один из самых простых и вероятных паролей не подошел, придется последовательно подбирать различные комбинации символов. Конечно, можно делать это все вручную, но страшно представить, сколько на это уйдет времени. Кроме того, пока вы вручную переберете хотя бы десятую часть возможных вариантов, никуда подключаться уже не захочется.
Автоматический подбор комбинаций
Не обязательно проводить эту операцию вручную. Есть достаточно много программ, которые автоматически последовательно подбирают комбинации. Это гораздо быстрее и проще для пользователя. Но стоит иметь в виду, что поиск подходящей комбинации может занять достаточно долгое время, даже если использовать специальное программное обеспечение. Простой пароль вроде qwertyui можно взломать меньше чем за минуту, а вот на расшифровку /#7&//.’ уйдет очень много времени.
 Для автоматического подбора паролей от Wi-Fi используем программу WiFi Crack
WiFi Crack
Одна из программ для автоматического подбора паролей — WiFi Crack. Пользоваться ей очень легко.
- Скачиваем программу с любого сайта, распространяющего подобный софт.
-
Запускаем файл и видим перед собой простой интерфейс.
-
Вверху в строке «Refresh» выбираем сеть, которую необходимо взломать и активируем программу нажатием кнопки «Scan for Access points».
-
Ожидаем завершения процесса сканирования сетей, щелкаем по активной кнопке, в нашем случае «Wi-Fi WPA», со списком найденных сетей.
-
В разделе «Select Target Access Point» щелкаем по нужной сети.
-
В нижней части окна кликаем по кнопке «Browse», что бы выбрать файл со словарем возможных паролей.
-
Настроив параметры, нажимаем кнопку «Wi-Fi Attack» и ждем завершения процесса.
-
Конечным результатом работы программы станет надпись с паролем под строчкой «Finished» в самом низу окна.
-
Возвращаемся в интерфейс программы и щелкаем по кнопке «Key Database».
-
В открытом окне вы увидите информацию по подключению, включая пароль от Wi-Fi.
Способ для телефона – WIBR
Как вы поняли, утилита из BackTrack 5 Live CD подбирает пароль тупым брутфорсом, то есть перебором всех возможных вариантов.
Поэтому она и работает настолько долго. Программа WIBR для мобильных устройств действует по тому же принципу.
В большинстве случаев она будет работать быстрее, чем BackTrack 5 потому что сейчас смартфоны мощнее большинства компьютеров.
У них больше оперативной памяти. Все упирается именно в это.
Бывают случаи, когда лучше все-таки воспользоваться компьютером. В общем, смотрите по объему ОЗУ.
А чтобы воспользоваться WIBR, сделайте вот что:
- После этого нажмите кнопку «Добавить сеть» в главном меню. Выберете ее из списка доступных подключений.

Рис. 4. Кнопка добавления сети в WIBR

Рис. 5. Процесс подбора в WIBR

Рис. 6. Результат процесса WIBR
В общем, чтобы воспользоваться WIBR, вам необходимо просто установить программу, выбрать точку доступа и ждать.
Вполне возможно, на весь процесс тоже понадобится 10 часов или больше. Нельзя исключать такой вариант.
Поэтому WIBR, как и другими программами, лучше пользоваться на мощных смартфонах и планшетах. Такие есть у Xiaomi и других китайских фирм.
Некоторые гики даже решают купить отдельный мощный телефон на AliExpress по невысокой цене, чтобы ломать пароли или выполнять другие «тяжелые» задачи.
Но это, разумеется, необязательно.
Переходим к следующему способу.
Способ для компьютера – BackTrack 5 Live CD
Сажем сразу, что взлом Wi-Fi возможен не с операционной системы Windows. Для этого вам понадобится UNIX или Linux.
Но есть и универсальное средство – BackTrack 5 Live CD. Это специальный набор утилит для разработчиков и тестировщиков систем безопасности.
Помимо всего прочего, в него входит программа, которая позволяет увидеть пароль определенной точки доступа.
Также сразу скажем, что данному набору утилит требуется порядка 10 часов для работы. Вы должны учитывать это!
Процесс использования BackTrack 5 Live CD пошагово выглядит следующим образом:
- После этого необходимо создать загрузочную флешку или загрузочный диск (DVD). Сделать это можно, например, при помощи Rufus (подробную инструкцию найдете здесь), WinSetupFromUSB, UltraISO, Universal USB Installer или Unetbootin (инструкция по этим программам тут).
- После создания загрузочного носителя потребуется загрузиться с него. Как это сделать, описано в (раздел 3). Если сказать коротко, потребуется выбрать загрузку с флешки или диска в BIOS или UEFI.
- Когда BackTrack 5 Live CD загрузится, вы увидите терминал. Сначала в него нужно ввести команду «iwconfig». После ввода жмите кнопку «Enter» на клавиатуре. Вообще, вы должны понять, что здесь все выполняется так же, как в командной строке или в терминале Linux. Первая команда даст программе понять, с чем мы будем работать.
- Дальше следует перевести сетевую карту в режим монитора. То есть она станет таким себе исследователем и сможет видеть конфигурацию доступного для подключения оборудования. Для этого предназначена команда «airmon-ng start ». В большинстве случаев ваша карта будет называться «wlan0». Это верно в том случае, когда у вас всего лишь одна сетевая карта. Тогда команда будет выглядеть так: «airmon-ng start wlan0».

Рис. 1. Ввод команды для перевода карты в режим монитора
- В левом нижнем углу будет указано имя интерфейса режима монитора. В нашем случае он называется «mon0». Пока что просто запомните его.
- Дальше потребуется узнать BSSID, то есть зашифрованный пароль роутера того, чью сеть мы будем ломать. Для этого предназначены две команды (если одна не помогает, используйте другую): «airodump-ng » (в нашем случае, как вы помните, имя карты «wlan0») и «airodump-ng mon».
- В появившемся списке вы увидите имена и BSSID всех доступных сетей. Выберете нужную. Вы можете понять это по количеству доступных каналов, типу шифрования и другим характеристикам. Главной из них является «PWR». Это power, то есть сила. Она отражает то, насколько близко к вам расположен источник сигнала. Все просто – чем он ближе, тем сильнее. В общем, запомните BSSID нужного роутера.

Рис. 2. Ввод команды на просмотр BSSID
- Дальше введите команду «reaver -i -b -vv». Как вы помните, в нашем случае имя интерфейса режима монитора «mon0». Для примера мы возьмем самый сильный роутер с силой 98 (он самый нижний в вписке на рисунке 2). В таком случае команда будет выглядеть так: ««reaver -i mon0 -b 00:1F:C6:83:90:45 -vv».
- А дальше самое интересное. Вы можете идти и заниматься своими делами. Программа может работать до 10 часов! Зато в конце вы увидите PIN, он же пароль. Также пароль может находиться в строке «WPA PSK» (или другое, если используется иной тип шифрования).

Рис. 3. Результат работы BackTrack 5 Live CD
Как видите, ничего сложного в использовании данного набора утилит нет. Да, работает он долго, но эффективно.
Не забудьте в конце поставить в своем БИОС загрузку с жесткого диска, а не с флешки или DVD.
Это важно, так как в противном случае система будет работать неправильно
Дальше мы сосредоточим свое внимание на приложениях для смартфона или планшета. Для компьютера другие способы выполнения поставленной задачи, возможно, есть, но все, что вы найдете в интернете, окажется вирусом или просто неработающим способом
BackTrack 5 Live CD действительно работает
Для компьютера другие способы выполнения поставленной задачи, возможно, есть, но все, что вы найдете в интернете, окажется вирусом или просто неработающим способом. BackTrack 5 Live CD действительно работает.
Но через мобильное устройство ломать Вай-Фай намного проще и быстрее, поэтому лучше используйте его.
Последние шаги
Теперь вам понадобится еще одна программа — Microsoft .NET Framework 2.0. Установите ее (вам должна быть доступна графическая оболочка программы). Найдите папку, где содержится Аircrack, откройте ее и в «Настройках» задайте путь к файлу с пакетами, тип шифрования (WEP) и размер ключа. Нажмите на «Launch».
После проведения поиска вы увидите новое окно, куда нужно ввести номер того адептера, которому соответствует группа векторов инициализации (IVs). После этого программа сама определит записанный в кодировке ASCII ключ.
Дело сделано, и теперь вы можете подключиться к чужой сети
. Запустите CommView, войдите в «Настройки» и введите найденный вами код в шестнадцатизначном виде.
Вы увидите запросы в текущих IP-соединениях. Откройте вкладку «Пакеты» и выберите строку «Реконструкция TCP-сессии». Наслаждайтесь соседским Wi-Fi!
Как взломать чужой вай фай | Твой сетевичок
«Классический» вопрос «как взломать соседский вай фай» тревожит разум большинства любителей «халявного» интернета.
Однако прежде чем рассматривать, как взломать запароленный вай фай, мы считаем своим долгом напомнить читателям, что подключение к чужому wifi является достаточно серьезным правонарушением, поэтому во избежание лишних проблем лучше практиковаться только на собственных беспроводных сетях (или же при наличии разрешения на взлом wifi от хозяина).

Чем-то подобным занимаются белые и серые хакеры. В их задачи (в том числе) может входить и взлом корпоративных беспроводных сетей. В большинстве случаев такие системы имеют несколько степеней защиты, и помимо пароля на wifi (который обновляется ежедневно) могут комплектоваться допуском для устройств только с разрешёнными мак-адресами. Такие системы взломать настолько сложно, что для банального поиска халявного интернета можно считать эту задачу невыполнимой.
Как взломать вай фай без программ?
Современные маршрутизаторы, используемые в домашних сетях, в большинстве случаев также оснащены довольно внушительным «арсеналом» безопасности, но их владельцы нередко пренебрегают изучением возможностей роутера и его корректной настройкой. Именно человеческий фактор может помочь взломщику «обойти» систему безопасности домашней wifi сети.
Так, прежде чем пытаться взломать чужой вай фай стоит просканировать окружающее пространство на наличие открытых сетей. Ведь незапароленная сеть позволяет всем желающим пользоваться «своим» интернетом и не потребует взлома как такового.
Зачастую, такое интернет-соединение крайне нестабильно. В большинстве случаев это значит, что владелец предусмотрел второй уровень защиты wifi сети— по мак-адресу подключающихся устройств, соответственно, для подключения к такому вай фай потребуется подменить мак-адрес устройства взломщика на один из авторизованных в системе.
Как взломать пароль вай фай быстро?
Еще одним вариантом «простейшего» взлома чужого вай фай является подбор пароля к беспроводной точке доступа. Нередко в домашних сетях устанавливаются простейшие пароли наподобие «123454321», «qwerty» и иже подобных.
Так, многие мастера провайдера Ростелеком при подключении интернета в качестве пароля вай фай используют различные комбинации адреса и ФИО данного абонента.
Соответственно, если на раздающем маршрутизаторе не активирована функция запрета на ввод пароля после некоторого числа ошибок, то взломать пароль wifi для можно путем банального перебора соответствующих комбинаций — методом «грубой силы».
Для автоматизации такого процесса существует немало программ, самой известной из которых является Brutus.

Эти программы позволяют быстро перебирать пароли не только к вай-фай, но и к аккаунтам в соцсетях, почтовым аккаунтам, запароленным архивам и так далее.
Третий вариант ближе всего к взлому wifi в «реальных полевых условиях» — он способен «обойти» два первых уровня защиты беспроводной сети.
Для того чтобы взломать wifi, здесь необходим пин код используемого в соседской беспроводной сети маршрутизатора.
Так, если при настройке домашней сети пин код не изменили на уникальный (что делается крайне редко), то можно легко взломать чужой вай фай зная только модель используемого в сети маршрутизатора.
Если же модель роутера вам не известна — можно воспользоваться программой Dumpper, которая автоматизирует процесс поиска пина (по умолчанию) и подключения к нужной вай фай сети.

Если пин код при настройке сети не изменялся, результатами работы программы будут все данные по соединению, включая модель роутера, пин и действующий пароль на wifi.
Если же доступ по пин-коду был отключен (или же пин был изменён), то взлом сети потребует больших усилий и ресурсов, включающих работу в среде linux, перехват пакетных сообщений и т.д., вплоть до использования микробеспилотников и сторонних контрактников.
Взлом публичных сетей через смартфон
С учетом того, что большинство из нас постоянно пользуются доступом в интернет с мобильных устройств, таких как планшеты и смартфоны, порой остро возникает вопрос как обеспечить высокоскоростной доступ в интернет со своего устройства. В этой ситуации помогут специализированные приложения для взлома вай фай сетей и подбора паролей к частным беспроводным сетям. Причем можно использовать как устройства на базе ОС Андроид, так и технику Apple.
https://youtube.com/watch?v=OzB3220ibmk
Самые полезные программы для взлома вайфай для смартфонов на ОС Андроид:
- Penetrate – программа содержит в себе базу паролей к многочисленным частным wifi сетям, сетям кафе, ресторанов и гостиниц. Эта база постоянно пополняется;
- WiHack Mobile – полноценный хакерский софт, действие которого основывается на алгоритме BruteForce – автоматическом переборе возможных паролей wifi сети до нахождения подходящего;
- WiFi Hacker Ultimate – хакерский инструмент для ОС Андроид, который в течении 10-20 минут анализирует окружающие вас сети и в автоматическом режиме дешифрует данные этих сетей для предоставления пароля;
Несмотря на известность и доступность приложений, которые помогут вам узнать пароли чужих сетей пользоваться ими стоит с осторожностью, так как они могут быть заражены вирусами для перехвата ваших личных данных. Поэтому если вы решили воспользоваться такими приложениями на свой страх и риск, то скачивать их стоит только со знакомых, крупных, доверенных сайтов
Однако ситуация, при которой возникнет необходимость взломать пароли wi-fi сетей может возникнуть не только у пользователей Андроида, но и владельцев телефона или планшета на базе iOS
И тут есть решение, хакеры не обошли внимание и «яблочные» устройства. Это официальное приложение WiFi Map
По своей сути эта программа — анализатор доступных вай фай сетей с постоянно обновляемым хранилищем актуальных паролей. Кроме всего прочего платная версия программы позволит вам уточнять наличие сетей с известными паролями даже в режиме оффлайн, когда доступ в интернет на вашем устройстве отключен.
Таким образом теперь вы всегда сможете взломать доступ к “запароленным” wi-fi сетям с любого устройства, будь то компьютер, ноутбук, смартфон или планшет на базе одной из популярных операционных сетей.
5 способов взлома WiFi сети
Взломать WiFi можно различными способами, начиная с перехвата паролей используя handshake, заканчивая прямым получением пароля использую социальную инженерию.
1. Использование инструментов для взлома вай фай сети
Существует не малое количество инструментов, скриптов, которые помогают хакерам и тестировщикам уязвимостей находить различные методы получения пароля и применять их успешно на практике. Мы уже не раз писали про такие инструменты, давайте их вспомним:
- Infernal Wireless.
- Aircrack-ng.
- Список инструментов для Android.
Этот список — только то, о чем мы писали на данный момент и он никак не ограничивается, так как каждый день происходят новые атаки и попытки взлома, в следствии которых обнаруживаются новые уязвимости беспроводных сетей.
2. Aircrack-ng – один из лучших инструментов для взлома WiFi

Хочется выделить инструмент Aircrack-ng, так как он является одним из самых мощных и доступных инструментов для взлома WiFi. Он уже предустановлен на операционной системе Kali Linux, но так как он использует метод перебора паролей(brute force), необходимо иметь wordlist популярных комбинаций паролей или тех, что уже использовались и были выявлены ранее. Такой список вы сможете найти в статье про aircrack, там мы оставили ссылку.
3. Infernal Wireless

Infernal Wireless в свою очередь использует другие методы и имеет в своем составе GUI, в то время как aircrack-ng работает полностью при помощи терминала. Данный инструмент обладает следующим функционалом, а об его применении вы сможете почитать более подробно уже в самой статье.
- gui; оценка безопасности беспроводной сети
- suit Impelemented;
- взлом WPA2;
- взлом WEP;
- взлом предприятия WPA2;
- беспроводная социальная инженерия;
- полоса SSL;
- генерация отчетов
- отчет PDF HTML-отчет.
Не стоит забывать о том, что данный инструмент написан на Python и прекрасно работает на всех операционных системах, если установлены все необходимые зависимости. И да, метод взлома беспроводных сетей с помощью перебора паролей тут также присутствует.
4. Приложения для операционной системы Android с Root доступом
Список лучших приложений для взлома, а также других полезных приложений опубликован на нашем сайте, ссылка в начале статьи. Здесь хочется отметить, что большинство приложений требуют root доступ, из-за чего не каждый может себе позволить их использовать, так как боится или просто не хочет получать root права на Android. Однако, если вы все таки решились, но пока что не знаете, как это сделать, можете почитать статью о том, как получить root права на Android без риска остаться с керпичем на руках.
Из всех существующих приложений, я бы выделил следующие, так как они максимально подходят для взлома WiFi:
AndroDummper.

AndroDumpper – это приложение, позволяющее проверить уязвимость собственной точки доступа по WPS-протоколу. Здесь для получения пароля WiFi сети необходимо, чтобы была включена возможность подключения через WPS.
WPS Connect.
Данное приложение максимально похоже на предыдущее, однако они оба могут сработать или не сработать в разных ситуациях. Также WPS Connect можно использовать без root прав для взлома WiFi точки доступа, однако методов подбора WPS ключа будет значительно меньше.
Termux.
Хоть Termux и не может напрямую, без лишних знаний, ничего дать сам по себе — он является лучшим эмулятором терминала на сегодняшний день. А если у нас есть root доступ и терминал, все методы взлома вай фай сети мы можем без проблем использовать.
5. Использование социальной инженерии для взлома WiFi сетей

В момент, когда вы подумаете о взломе вай фай важно понимать уровень безопасности каждой отдельной сети. Здесь на помощь приходит социальная инженерия, которой должен обладать каждый уважающий себя специалист, начинающий и уже с опытом хакер
Методы выбора точки вай фай с помощью социальной инженерии есть на сайте, также как и информация по социальной инженерии в общем.
В данном случае лучше всего подойдет метод получения доверия от сторонних лиц, таким образом можно получить пароль без использования инструментов для взлома. Особенно понравится данный метод людям, которые ещё не изучали технических аспектов, но имеют хорошие навыки в общении.
Заключение
Когда я писал эту статью, то ставил перед собой цель помочь читателям как можно быстрее получить практический результат с нуля и почти без ущерба для понимания сути процесса. Мне хотелось уместить в одну публикацию все для мощного старта и зажечь искру интереса, которая подвигнет на самостоятельное продолжение.
На курсах по пентестам я не раз обращал внимание, что за свои кровные ты получаешь инфу не первой свежести. В ответ преподаватели обычно говорили, что рассказывают основы, суть не меняется годами, поэтому вы уж сами погуглите и доработайте наши материалы напильником
На мой взгляд, суть как раз в деталях, а они меняются очень быстро. Надеюсь, мой вымученный конспект поможет набрать крутизны твоей кривой обучения.
WWW
- Онлайн-перебор хешей, в том числе из хендшейков WPA2
- Pyrit — еще одна утилита для быстрого перебора паролей на ЦП и ГП
- Некоторые трюки при взломе Wi-Fi